PHP2Shell และช่องโหว่ GitLab ถูกโจมตีจริงแล้ว ควรอัปเดตทันที
เครื่องนี้ไม่มีเสียงภาษาไทย
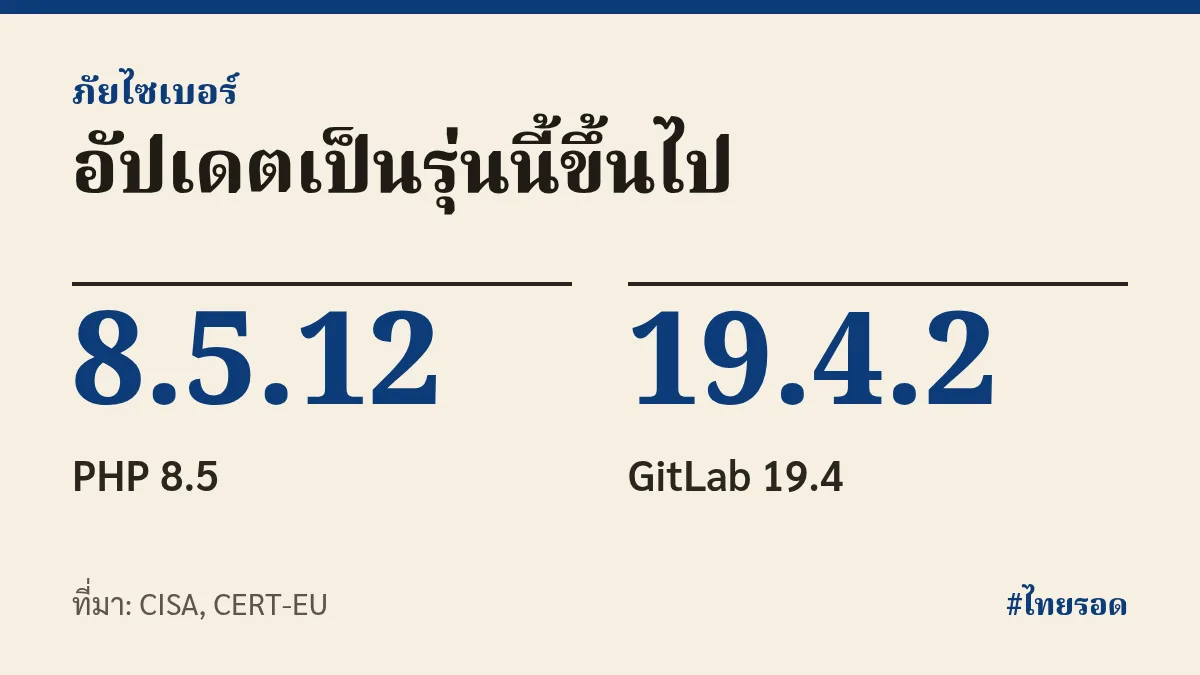
CISA ยืนยันว่าช่องโหว่ PHP2Shell และ GitLab CVE-2026-97229 (คะแนน 10) ถูกใช้โจมตีจริง ผู้ดูแลเว็บ PHP และ GitLab ควรอัปเดตเวอร์ชันทันที
PHP2Shell หมายถึงช่องโหว่คู่ CVE-2026-109618 และ CVE-2026-109619 ใน PHP ที่ทำให้คนร้ายรันคำสั่งบนเว็บเซิร์ฟเวอร์ได้โดยไม่ต้องล็อกอิน CISA ออกประกาศเร่งให้แพตช์ตั้งแต่ 21 ต.ค. 2569
มีรายงานว่าคนร้ายใช้ PHP2Shell ร่วมกับบั๊ก Linux ชื่อ Fragnesia (CVE-2026-46300) เพื่อยกระดับสิทธิ์เป็น root แล้วฝังโปรแกรมควบคุมเครื่องไว้ The Register รายงานว่ามีเซิร์ฟเวอร์ถูกเจาะแล้วอย่างน้อย 25 เครื่อง
ฝั่ง GitLab ต้นเหตุอยู่ที่ระบบตรวจ regular expression ใน CI/CD ทำให้คนที่ไม่ได้ล็อกอินส่งค่าที่ออกแบบมาเฉพาะเพื่อรันโค้ดบนเซิร์ฟเวอร์ GitLab ได้ CISA เพิ่มเข้ารายการช่องโหว่ที่ถูกโจมตีจริงเมื่อ 29 ต.ค. 2569
ควรทำอะไร
- อัปเดต PHP เป็น 8.5.12, 8.4.27, 8.3.36 หรือ 8.2.35 ขึ้นไป
- อัปเดต GitLab CE/EE เป็น 19.4.2, 19.3.5 หรือ 19.2.8 ขึ้นไป
- อัปเดต Linux kernel ไปพร้อมกัน เพื่อปิดทางยกระดับสิทธิ์
- ตรวจหาไฟล์แปลกปลอมในโฟลเดอร์เว็บ และดู log ย้อนหลังว่ามีการเข้าถึงผิดปกติไหม