ช่องโหว่ร้ายแรงใน Linux kernel (CVE-2026-98432) ยังไม่มีแพตช์บน Ubuntu และ RHEL
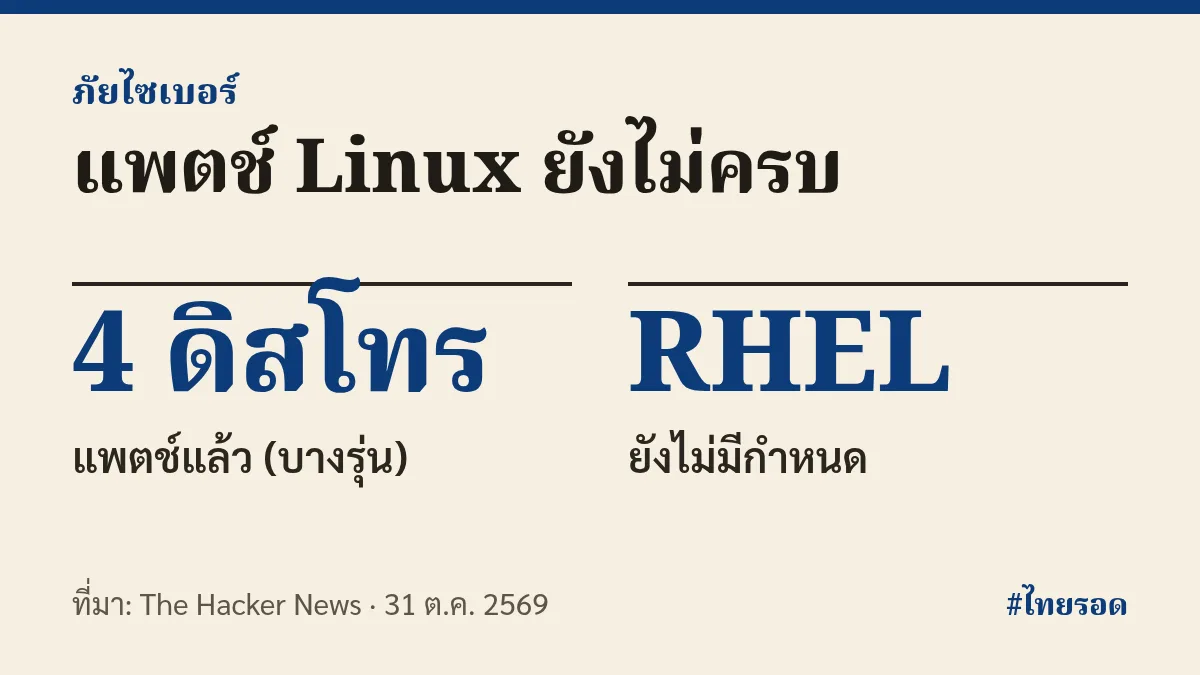
บั๊กในส่วน TCP ของ Linux kernel เปิดทางให้เจาะเครื่องจากระยะไกล Debian, SUSE, Oracle และ Amazon Linux บางรุ่นแก้แล้ว แต่ Ubuntu กับ RHEL ยังรอแพตช์
ตัวบั๊กเป็นแบบ use-after-free ในโค้ด TCP ฝั่ง IPv4 ซึ่งมีมาตั้งแต่ kernel 4.4 ทีม kernel ให้คะแนนความรุนแรง 9.8 เต็ม 10 ส่วนผู้ผลิตดิสโทรอย่าง Red Hat, SUSE, Oracle และ Amazon ให้คะแนนต่ำกว่า อยู่ระหว่าง 5.9 ถึง 8.1 เพราะการโจมตีต้องอาศัยจังหวะที่ทำได้ยาก
นักวิจัยของ Anthropic เป็นผู้รายงานบั๊ก และบริษัทเผยเมื่อ 27 ต.ค. ว่า AI ชื่อ Claude เขียนโค้ดโจมตีที่ได้สิทธิ์ root จากระยะไกลได้ โดยทดสอบกับเซิร์ฟเวอร์ที่เปิดรับการเชื่อมต่อแบบ multipath TCP (MPTCP) ส่วนเซิร์ฟเวอร์ที่ไม่มี MPTCP จะถูกเจาะแบบเดียวกันได้หรือไม่ยังไม่ชัดเจน จนถึง 29–30 ต.ค. ยังไม่มีรายงานการโจมตีจริง และไม่มีการเผยแพร่โค้ดโจมตี
kernel ต้นทางแก้แล้วในรุ่น 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 และ 7.3 ที่ออกแพตช์แล้วคือ Debian 12/13, Oracle Linux UEK, SUSE บางรุ่น และ Amazon Linux 2023 บางแพ็กเกจ ส่วน Ubuntu 22.04 ถึง 26.10 ยังอยู่ระหว่างทำ และ RHEL 8, 9, 10 ยังไม่มีกำหนด (ข้อมูล ณ 30–31 ต.ค. 2569)
ภาษา Go ตั้งแต่รุ่น 1.24 เปิด MPTCP ให้เองอัตโนมัติสำหรับ socket ที่รอรับการเชื่อมต่อ ทีมความปลอดภัยของ Go เตือนว่าการปิด MPTCP ทีละโปรแกรมเป็นแค่การลดความเสี่ยงที่เปราะบาง ทางแก้จริงคือเปลี่ยนไปใช้ kernel ที่แพตช์แล้ว
ควรทำอะไร
- เช็กเวอร์ชันด้วย
uname -rแล้วเทียบกับรายการด้านบน ถ้าดิสโทรมีแพตช์แล้วให้อัปเดตและรีบูต - Ubuntu/RHEL: ติดตามหน้าประกาศของผู้ผลิต และจัดลำดับให้เซิร์ฟเวอร์ที่เปิดออกอินเทอร์เน็ตอัปเดตก่อน
- โปรแกรมที่เขียนด้วย Go: ทีม Go แนะนำตั้ง
GODEBUG=multipathtcp=0เพื่อปิด MPTCP ระหว่างรอ (ลดความเสี่ยงได้บางส่วนเท่านั้น ไม่ใช่ทางแก้) - จำกัดการเข้าถึงเซิร์ฟเวอร์จากภายนอกให้เหลือเท่าที่จำเป็น